Q-Day 是量子電腦能夠運行 Shor 演算法、破解當今廣泛使用的公鑰密碼學(RSA 與橢圓曲線密碼學)的那一天。截至 2026 年 10 月,NIST 表示目前並不存在具備這種能力的量子電腦;Google 則表示「沒有人確切知道它何時會到來」(Google,2026 年 2 月)。
對區塊鏈而言,會被破解的是簽名。偽造的簽名讓人可以花掉不屬於自己的幣,因此即使鏈上的一切早已公開,各條鏈仍然擔心 Q-Day。此外,新聞標題中與 Q-Day 掛鈎的許多年份(2029、2030、2035),其實是 Google、美國政府和 NIST 為完成遷移至新密碼學而訂下的期限。這些年份並沒有說明這部機器何時會出現。
哪些密碼學會被破解
公鑰密碼學使用一對金鑰。公鑰可以與任何人分享;私鑰則保密,用來證明你就是你。RSA 與橢圓曲線密碼學(ECC)是廣泛使用的兩大家族,從 HTTPS 連線到加密貨幣錢包,都靠它們保護。Google 指出,大多數區塊鏈「目前在安全性的關鍵環節上依賴 ECDLP-256」(Google Research,2026 年 3 月)。ECDLP-256 是 256 位元橢圓曲線金鑰背後的數學難題。
兩大家族都建立在普通電腦無法在任何有用時間內解決的難題之上:分解非常大的數(RSA),以及計算離散對數(ECC)。1994 年,Peter Shor 為兩者提出了高效的量子演算法。這個演算法已經存在了三十年。欠缺的是一部規模夠大、夠可靠,能夠針對實際金鑰長度運行它的機器。
研究人員把這種機器稱為具密碼學破解能力的量子電腦(cryptographically relevant quantum computer,CRQC)。Google 的研究人員寫道,大規模的 CRQC「也將能夠破解目前廣泛使用的公鑰密碼學」。Q-Day 就是第一部 CRQC 能夠運作的那一天。
有些密碼學則能撐得好得多。NIST 於 2026 年 10 月 27 日發表的最終過渡報告 IR 8547 指出,其對稱密碼標準,包括 AES 等區塊密碼和 SHA 雜湊函數,「面對已知量子攻擊的脆弱程度,明顯低於公鑰密碼學標準」。
加密與簽名的破解方式不同
公鑰密碼學有兩項工作:建立加密連線,以及為內容簽名以證明發送者是誰。CRQC 對兩者都構成威脅,但時間線不同。
Google 在其 2026 年 3 月的文章中劃清了界線:「由於先儲存、後解密的攻擊,對加密的威脅在今天已經切實存在;而數碼簽名是未來的威脅,需要在具密碼學破解能力的量子電腦(CRQC)出現之前完成向 PQC 的過渡。」今天被記錄下來的加密流量,一旦 CRQC 出現就能被讀取,所以這些數據現在已經暴露。這種模式更常被稱為「先收集、後解密」。
簽名則走另一條時間線。偽造簽名需要在攻擊當下有一部能運作的 CRQC,所以在 Q-Day 之前,沒有任何簽名能被偽造。但替代方案仍然必須在那之前就位,因為到了那一天,任何公鑰已暴露的金鑰都可能被接管。
區塊鏈屬於簽名這一邊。公鏈上沒有甚麼需要解密:餘額和交易人人都看得到。CRQC 能做的,是從錢包的公鑰推導出私鑰,再以擁有者的身份簽署交易。
Google Quantum AI 研究人員與合著者在 2026 年 3 月發表的一篇論文(arXiv 2603.28846),區分了兩種可能的攻擊方式:
- 支出時攻擊(on-spend attack)針對傳送中的交易。用戶廣播交易後,攻擊者必須在交易被記錄上鏈之前推導出私鑰:在 Solana 上約 400 毫秒,在以太坊上約 12 秒,在比特幣上平均約 10 分鐘。
- 靜態攻擊(at-rest attack)針對長時間暴露的公鑰,「例如重複使用金鑰的休眠錢包」。攻擊者有數天或更長的時間。
根據論文的估算,一部預先完成一半工作的超導量子電腦,可以在公鑰出現後大約 9 至 12 分鐘推導出私鑰,接近比特幣 10 分鐘的平均出塊時間。作者預期這類快速硬件能夠進行兩種攻擊,而較慢的設計(中性原子、離子阱)則只能攻擊靜態的金鑰,至少在初期是這樣。
Google 給持有人的實用建議,是避免「暴露或重複使用存在漏洞的錢包地址」。
Q-Day 還有多近?
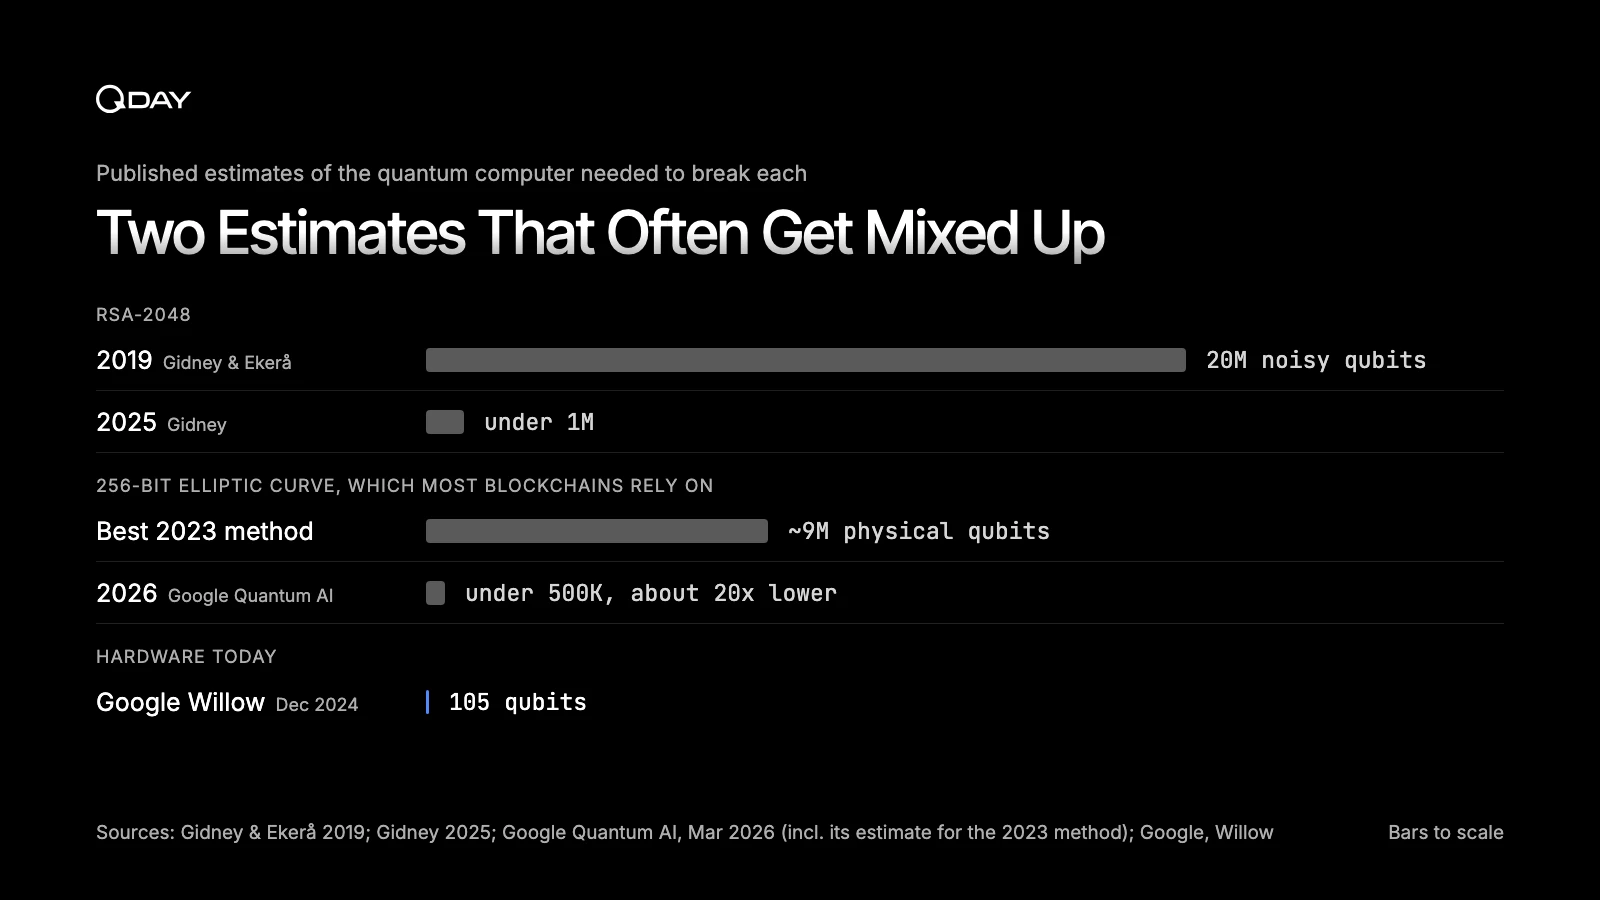
回答這個問題要看兩個數字:已發表的最佳攻擊需要多大的機器,以及今天的機器有多大。以下是四項已發表的估算,兩項針對 RSA,兩項針對橢圓曲線。
| 年份 | 破解對象 | 估算所需機器 |
|---|---|---|
| 2019 | RSA-2048 | 2,000 萬個含噪量子位,8 小時 |
| 2023 | 256 位元橢圓曲線 | 約 900 萬個物理量子位 |
| 2025 | RSA-2048 | 少於 100 萬個含噪量子位,不到一星期 |
| 2026 | 256 位元橢圓曲線 | 少於 50 萬個物理量子位,數分鐘 |
Craig Gidney 與 Martin Ekerå 發表了 2019 年的 RSA 估算。2025 年的估算則由 Gidney 獨自發表,沿用 2019 年的硬件假設,包括 0.1% 的閘錯誤率和 1 微秒的糾錯週期。
2023 年那一行,是 2026 年論文針對 Daniel Litinski 於 2023 年發表的一種方法、在光子機器上所作的估算。至於 2026 年,Google 假設採用物理錯誤率為 0.1% 的超導硬件,並稱結果「把解決 ECDLP-256 所需的物理量子位數量減少了約 20 倍」。比較時請 RSA 對 RSA、曲線對曲線:兩組數字衡量的是不同的問題。
接著看硬件。Google 於 2024 年 12 月發布的 Willow 晶片有 105 個量子位。按我們的計算,2026 年的估算所需的物理量子位,最多約為它的 4,800 倍(50 萬除以 105)。量子位數量也只是差距之一:這些估算假設相應的錯誤率和控制速度,能夠同時在數十萬個量子位上維持。
2026 年的論文本身提出了兩點保留。作者沒有公開攻擊電路;他們發布了一份零知識證明,讓其他人無需看到電路也能核實估算。他們還寫道,這些估算「如果對硬件能力作出更激進的假設,可以大幅降低」。在兩組數字裡,所需規模都只降不升。
Q-Day 是真的嗎?預測與期限
這部機器還不存在。但為它做好準備的期限是存在的,而這些正是許多新聞標題中出現的年份:
- Google,2029 年。Google 把 2029 年訂為自身後量子遷移的時間表,理由是「量子運算硬件開發、量子糾錯及量子因數分解資源估算方面的進展」。該文章並沒有說 CRQC 會在 2029 年出現。
- 美國聯邦系統,2030 年及 2031 年。第 14412 號行政命令和 OMB 備忘錄 M-26-15 要求高價值資產和高影響系統,在 2030 年 12 月 31 日前於金鑰建立方面採用後量子密碼學,並在 2031 年 12 月 31 日前於數碼簽名方面採用(NIST 摘要)。
- NIST,2030 年及 2035 年。NIST 將在 2030 年後棄用易受量子攻擊的公鑰演算法(包括 RSA 和 ECDSA),並在 2035 年後禁止在其標準下使用。
- 英國,2035 年。NCSC 把 2035 年訂為完成遷移的目標。
期限訂得早,是因為遷移很慢。NIST 的報告說得很直接:「以往的密碼學遷移都耗時超過十年,而這次更複雜的遷移很可能至少需要同樣長的時間。」
所以,就規劃而言,Q-Day 是真實的:演算法已知,已發表的估算持續下降,標準機構也已訂下完成遷移的日期。沒有人知道的,包括 Google 在內,是這部機器會在哪一年出現。我們的建議:當新聞標題把某個年份和 Q-Day 掛在一起時,先查清楚那是誰訂的期限,再考慮是否把它當作預測。
Q-Day 與 QDay Network
QDay Network 是一條後量子、兼容 EVM 的區塊鏈,專為代理支付而建:AI 代理在擁有者設定的限額內,以穩定幣按請求付款。兩者名稱相同,但這個網絡和 Q-Day 這個事件是兩回事。代理的錢包會為它的每一筆付款簽名,所以簽名問題適用於每一筆付款。QDay 的簽名遵循一條遷移路徑:今天使用傳統 ECDSA,ECDSA + ML-DSA-65 混合簽名正在 Aevum 測試網上推進,原生後量子簽名則已列入 2027 年路線圖。ML-DSA 是 NIST 於 2024 年 8 月以 FIPS 204 發布的以格為基礎的簽名演算法,也是 NIST 數碼簽名的主要標準。