Q-Day 威脅,指的是量子電腦能夠從公鑰推導出私鑰的那個時刻,屆時 RSA 以及區塊鏈所用的橢圓曲線簽名都會被破解。截至 2026 年 10 月,NIST 表示這樣的機器並不存在。Global Risk Institute 於 2026 年 3 月發表的報告所調查的專家,平均認為 10 年內出現這樣一部機器的可能性為 28–49%。
雜湊函數、AES 加密和工作量證明挖礦,都不是這個風險所在之處。新聞標題與 Q-Day 掛鈎的年份(2029、2033、2035)來自四類不同的來源,其中只有部分是在預測這部機器何時會出現。想了解 Q-Day 是甚麼,以及它所需機器的已發表估算,請參閱〈甚麼是 Q-Day?〉。
專家的預測
自 2019 年起,Global Risk Institute 與 evolutionQ 每年都會訪問量子運算研究人員,而關鍵問題始終不變:一部能在 24 小時內分解 2048 位元 RSA 數的量子電腦,在 5、10、15、20 和 30 年內建成的可能性有多大?2025 年版在 2025 年內收集了 26 位專家的答案,於 2026 年 3 月 9 日發表。正如報告所披露,負責進行調查的 evolutionQ 本身出售量子安全保安產品。
受訪者不是給出單一數字,而是從七個可能性區間中選一個。中間的區間「既非可能,也非不可能」,涵蓋 30% 至 70% 之間的任何數值。因此報告給出兩個平均值:一個把每個答案按其區間的下限計算,另一個按上限計算。「10 年內 28–49%」就是這樣來的。至於 15 年內,範圍是 51–70%。
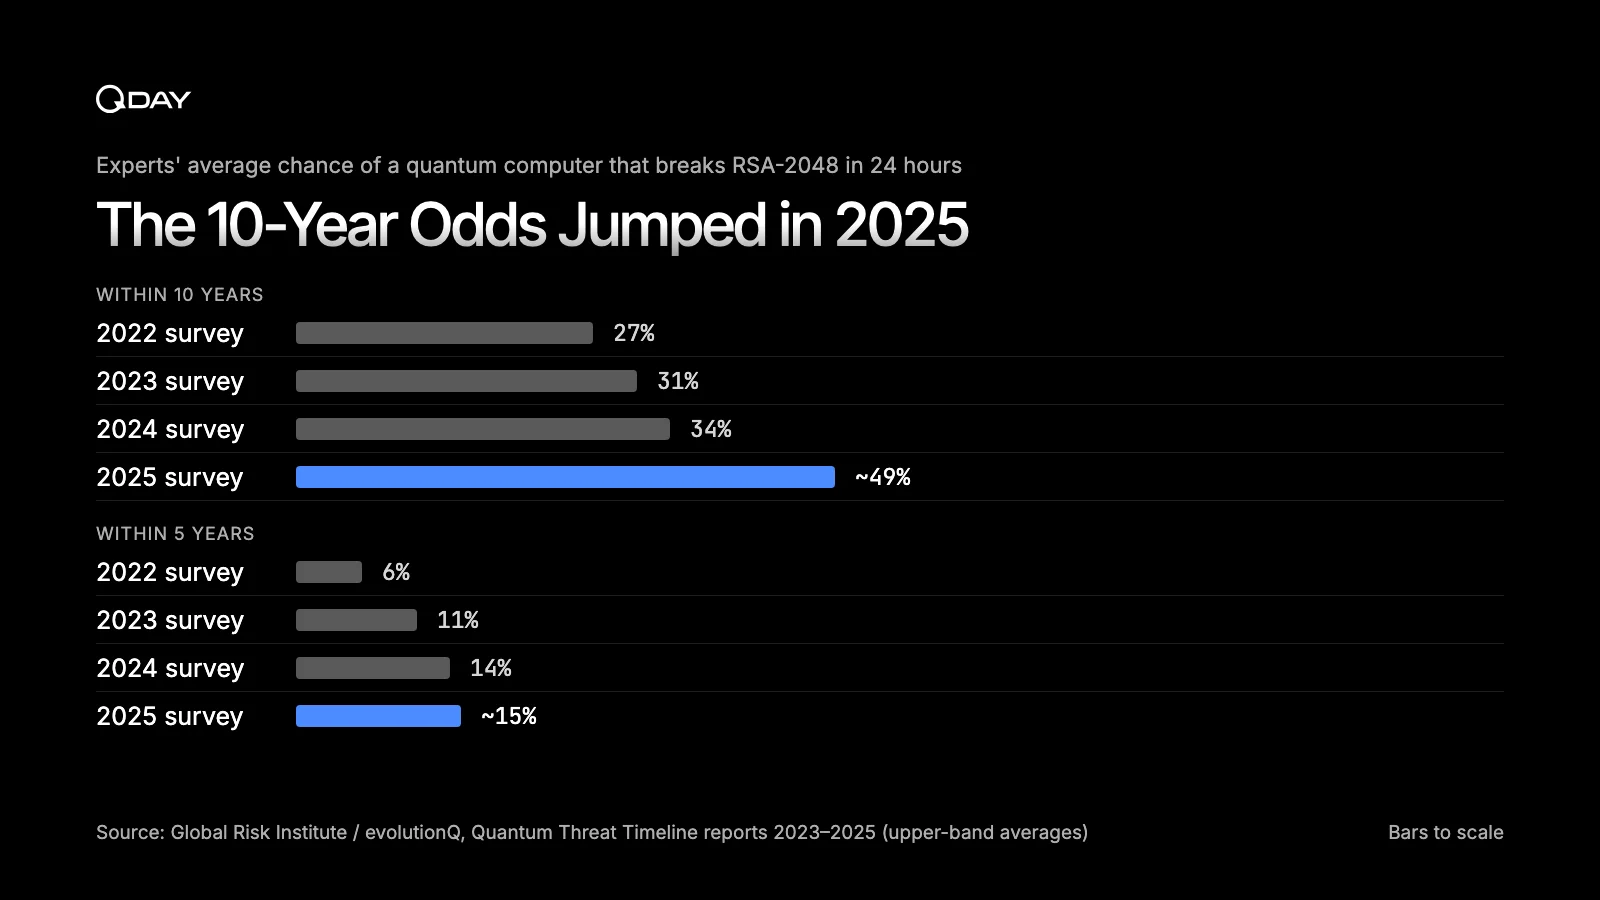
按每個區間的上限計算,10 年內的數字由 2022 年調查的 27% 升至 31%,再到 34%,到 2025 年則約為 49%。5 年內的數字由 6% 升至約 15%。按下限計算,10 年內的平均值在 2024 年與 2025 年兩次調查之間,由約 19% 升至約 28%。數字來自 2023 年和 2024 年的行政摘要,以及 2025 年報告。
2025 年上升的 15 個百分點,是這四次調查中最大的變化,不過作者提醒,專家人數和組成的改變會影響逐年比較。專家之間的看法也遠未一致。其中一半(26 人中的 13 人)仍認為 10 年內的機會低於 30%;另一半則認為約有 50% 或更高。按每個區間的上限計算,49% 是至今所有調查中最高的 10 年數字。2019–2021 年的調查對同一段日曆時間(2030 年代中期)確實給出過更高的機率,而作者提醒,不應把之後較低的數字解讀為這個領域的進展放緩。
報告的合著者 Michele Mosca 在這些調查開始之前,已經給出過一個數字。他在 2015 年估計,「到 2031 年有 1/2 的機會破解 RSA-2048」。
四類 Q-Day 年份
| 年份 | 性質 | 來源 |
|---|---|---|
| 2029 | 自身的遷移目標 | |
| 2029 | 容錯機器的目標 | IBM、Quantinuum |
| 2030–2042 | 模型推算的範圍,基準為 2033 年 | Project Eleven |
| 10 年內 28–49% | 專家調查平均值 | Global Risk Institute |
| 2030、2035 | RSA 和 ECC 先被棄用,再被禁用 | NIST |
Google 的 2029 年,是它為自身後量子遷移訂下的期限。NIST 將在 2030 年後棄用易受量子攻擊的公鑰演算法,並在 2035 年後禁止在其標準下使用。這些日期說的是系統應該何時準備好。各國政府期限的完整列表,見我們的 Q-Day 解說文章。
IBM 和 Quantinuum 的日期是硬件目標。IBM 計劃在 2029 年前交付 Starling,一部「能夠在 200 個邏輯量子位上運行包含 1 億個量子閘的量子電路」的機器。Quantinuum 計劃在 2029 年前交付 Apollo,一部「通用、完全容錯的量子電腦」。Google 用來破解 256 位元橢圓曲線金鑰的較精簡電路,使用少於 1,200 個邏輯量子位,所以按我們的計算,Starling 的目標約為其六分之一。兩者的閘數不能直接比較:IBM 的數字指一般的量子閘,而 Google 計算的是 Toffoli 閘,這類閘佔了容錯電路成本的大部分。
出售數碼資產後量子託管服務的 Project Eleven,在 2026 年 5 月發表了一個模型,把 Q-Day 的基準定在 2033 年,樂觀和悲觀情境則分別為 2030 年和 2042 年。在這裡所有日期中,只有這個模型和那份調查嘗試回答具密碼學破解能力的機器何時會出現。當新聞標題給出一個年份時,先問清楚它屬於哪一類。
為甚麼這份調查可能低估了區塊鏈面對的風險
這份調查問的是 RSA-2048。報告沒有問及大多數區塊鏈所依賴的 256 位元橢圓曲線,而且它的答案是在 2025 年收集的,早於兩篇在 2026 年 3 月發表、調低了這些曲線估算的論文。
在相同的硬件假設下,這些估算低於 RSA 的估算。Google Quantum AI 估計,在標準硬件假設下,一部少於 50 萬個物理量子位的超導機器,可以在數分鐘內破解一把 256 位元橢圓曲線金鑰。至於 RSA-2048,Craig Gidney 的 2025 年估算是少於 100 萬個量子位、不到一星期。Caltech 和 Oratomic 研究人員發表的一篇預印本(作者全是 Oratomic 的股東,該公司正在建造容錯量子電腦)認為,最少只需 1 萬個中性原子量子位,就能以密碼學規模運行 Shor 演算法。其最快的設計以 2.6 萬個量子位破解一把 256 位元橢圓曲線金鑰約需 10 天,以約 10.2 萬個量子位破解 RSA-2048 則需 97 天。實驗已經能夠捕獲由超過 6,000 個相干中性原子量子位組成的陣列,不過作者寫道,「仍然存在重大的工程挑戰」。
我們認為,這意味著如果這份調查有偏差,那也是低估了威脅離區塊鏈有多近,因為它問的是兩個目標中較難破解的那一個。報告本身並沒有就橢圓曲線作出任何判斷。
量子電腦會破解甚麼
具密碼學破解能力的量子電腦(CRQC)運行 Shor 演算法,從公鑰推導出私鑰。這足以偽造任何它能看到公鑰的 RSA 或橢圓曲線簽名。Google 寫道,大多數區塊鏈「在安全性的關鍵環節上」依賴 256 位元橢圓曲線密碼學,而它 2026 年 3 月的論文顯示,暴露的範圍不止錢包簽名:
| 組件 | 使用之處 | CRQC 能做甚麼 |
|---|---|---|
| 帳戶簽名(secp256k1) | 比特幣、以太坊 | 以擁有者身份簽名 |
| BLS 驗證者簽名 | 以太坊 共識機制 | 以驗證者身份簽名 |
| ECDH 金鑰交換 | Zcash、Monero、Mimblewimble | 還原共享秘密 |
| Pedersen、KZG、Bulletproofs | Mimblewimble、以太坊 數據可用性、Monero | 一次過還原設定階段的秘密 |
最後一行最少人關注。這些方案依賴藏在固定公開參數背後、理應沒有人知道的秘密。量子電腦只需還原這些秘密一次,之後用論文的話說,「所得的秘密可以重複使用,日後以傳統電腦發動多次攻擊」。至於用來隱藏交易金額的 Pedersen 承諾,論文指攻擊者可以製造新的幣。
ECDH 那一行關乎保密。今天把通訊流量儲存下來的竊聽者,一旦 CRQC 出現,就能還原那些共享秘密,這種模式稱為「先收集、後解密」。
它不會破解甚麼
NIST 的 2026 年 10 月過渡報告指出,其對稱密碼標準,包括雜湊函數和 AES 等區塊密碼,與其公鑰標準相比,「面對已知量子攻擊的脆弱程度明顯較低」。NIST 認為,每一種安全強度至少達 128 位元的獲批對稱演算法,都符合其後量子安全類別中的第 1 類。112 位元的則會在 2030 年被禁用。
幾篇在 Q-Day 搜尋結果中排名靠前的指南,建議做得更多。Fortinet 的指南說「由 AES-128 過渡到 AES-256 便能提供足夠保護」,Aliro 的則說,Q-Day 之後「AES-128 的安全強度只有 64」。NIST 自己的常見問題解釋了它為何不要求這樣轉換。Grover 演算法是暴力搜尋金鑰的量子捷徑,只有在每一步都依次序執行時才能發揮全部加速效果,而實際攻擊是並行運行的。NIST 寫道:「AES 128 在未來數十年仍會保持安全」,應用程式「可以繼續使用金鑰長度為 128、192 或 256 位元的 AES」。兩種金鑰長度都留在它的清單上。
工作量證明挖礦同樣不在威脅範圍之內。Google 的論文說,針對挖礦的量子攻擊「在未來數十年內都不需要擔心」。糾錯會吃掉 Grover 加速效果的大部分,而挖礦靠的是大規模並行的硬件,這正是 Grover 難以善用的。作者確實看到的風險是間接的:如果針對交易的量子攻擊令某種幣的價值崩跌,挖礦變得無利可圖的速度,可能快過網絡調整難度的速度。
雜湊也保護尚未公開的公鑰。如果一條鏈只記錄公鑰的雜湊值,CRQC「無法從雜湊值推導出公鑰」。這種保護在擁有者花費資金時便會結束,因為交易會公開公鑰。
這也回答了一個常見問題:量子電腦要多久才能破解 256 位元加密?要看是哪一種 256 位元。AES-256 金鑰是對稱金鑰,NIST 預期它會保持安全。256 位元橢圓曲線金鑰則是保護加密貨幣錢包的那一種,對此,Google 的估算是在規模足夠大的機器上只需數分鐘。Fortinet 的指南說量子電腦「可以在數秒內解決這些問題」;上文引述的已發表估算,視乎硬件而定,從橢圓曲線的數分鐘,到 RSA-2048 的數天或數月不等。
區塊鏈上的 Mosca 不等式
這份調查報告開篇引用了 Mosca 提出的一條規則。把數據必須保持安全的時間(保存期)加上升級所需的時間(遷移時間)。如果兩者之和長於 CRQC 出現之前的時間,機構「可能無法保護其資產免受量子技術帶來的入侵」。
在公鏈上,這些項目的含義會改變,以下是我們超出報告範圍的推論。鏈上沒有多少東西是秘密,所以保存期較適合理解為金鑰需要多久保持不可偽造。對於公鑰已經可見的地址,這段時間就是資金存放在那裡的時間,這正是 Google 的論文把「重複使用金鑰的休眠錢包」視為靜態攻擊目標的原因。遷移時間包括讓一個去中心化網絡就升級達成共識的時間。專家給出的 10 年內範圍是 28–49%,一條需要五年才能完成遷移的鏈,就是在 GRI 所說「相當可能」的機率下做規劃。
QDay Network 的現況
QDay Network 和上述各條鏈一樣,目前以傳統 ECDSA 簽署交易。它的簽名遵循一條遷移路徑:ECDSA + ML-DSA-65 混合簽名正在 Aevum 測試網上推進,之後是已列入 2027 年路線圖的原生後量子簽名。